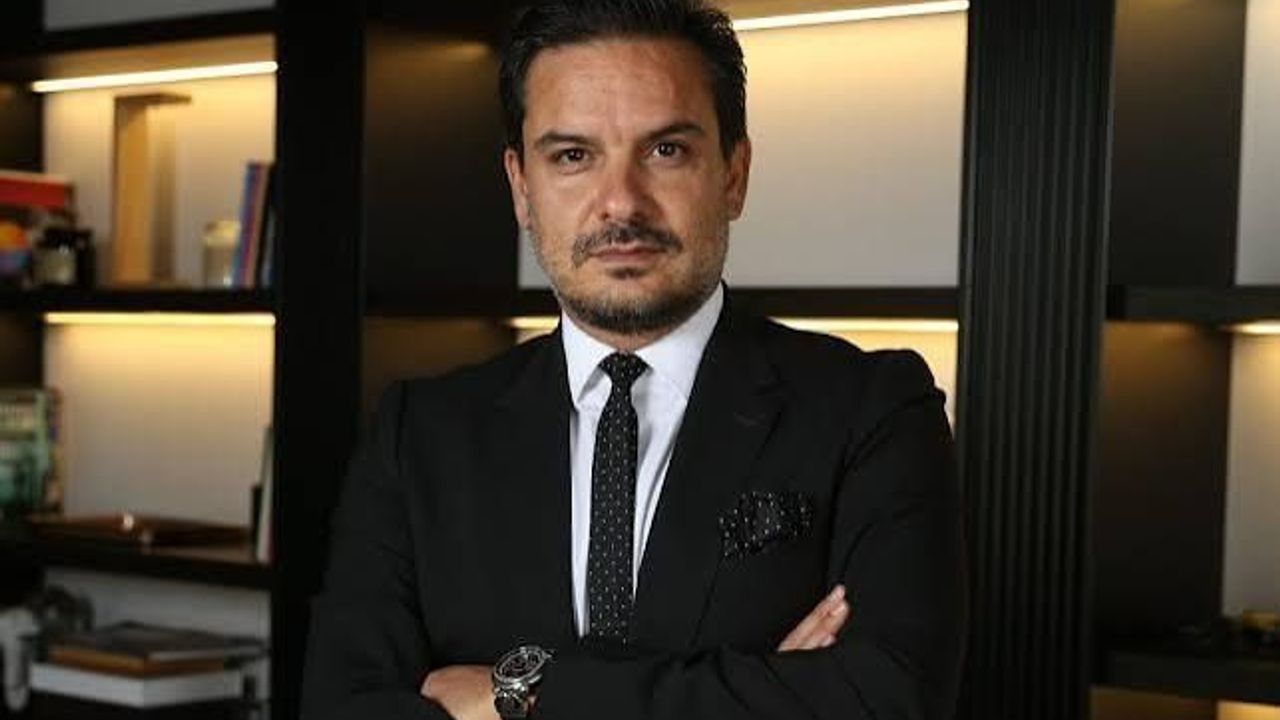
Yapay zekanın dolandırıcılık amacıyla kullanılması, şirketlerin sigorta programlarındaki önemli bir boşluğu gün yüzüne çıkardı. IBS Sigorta ve Reasürans Brokerliği CEO’su Murat Çiftçi, ses klonlama ve kimlik taklidi gibi yeni nesil saldırılar sonucunda yaşanan finansal kayıpların, “siber poliçemiz var” varsayımına rağmen tazminat kapsamı dışında kalabildiğini uyardı.
Yapay zeka destekli dolandırıcılık nedir?
Sigorta sektörünün gündemine “AI Fraud” adıyla giren bu tehdit, yapay zekanın kimlik taklidi, sahte içerik üretimi ve sosyal mühendislik yöntemleriyle dolandırıcılık amacıyla kullanılması olarak tanımlanıyor. Ses klonlama teknolojisiyle bir kişinin sesi taklit edilerek gerçeğe yakın sesli mesajlar ve telefon görüşmeleri oluşturulabiliyor. Çiftçi’ye göre bu saldırılar, şirketlerin yalnızca teknolojik sistemlerini değil, çalışanların karar verme süreçlerini ve kurum içindeki güven ilişkilerini de hedef alıyor.
Saldırganlar hangi yöntemlere başvuruyor?
IBS Sigorta’nın açıklamasında öne çıkan başlıca yöntemler şunlar: Çalışanlara, yöneticilerinin sesini taklit eden yapay zeka araçları aracılığıyla sahte ödeme talimatı verilmesi; tedarikçi veya iş ortağı kimliğine bürünerek IBAN bilgilerinin değiştirilmesi; sahte QR kodlarla kullanıcıların farklı ödeme sayfalarına yönlendirilmesi. Bu senaryolarda şirketin teknik sistemlerine herhangi bir yetkisiz erişim gerçekleşmeksizin ciddi finansal kayıplar yaşanabiliyor.
Şirketin siber poliçesi bu zararları karşılar mı?
Çiftçi bu soruyu doğrudan yanıtladı: Hayır, her zaman değil. Siber sigorta poliçeleri genel olarak veri ihlali, siber olaylara müdahale giderleri, sistemlerin yeniden kurulması ve iş durması gibi kayıpları kapsıyor. Ancak bir çalışanın sosyal mühendislik yoluyla ikna edilerek para transferi gerçekleştirmesi ya da ses klonlamayla verilen sahte talimat sonucu oluşan zarar, pek çok poliçede farklı bir kategoride değerlendiriliyor ve tazminat dışında kalabiliyor.
Çiftçi konuyu şu örnekle açıkladı: “Sisteminiz teknik olarak ihlal edilmeden de ciddi bir finansal kayıp yaşanabilir. Bu nedenle dijital dolandırıcılığı yalnızca bilgi teknolojileri departmanının yöneteceği bir siber güvenlik problemi olarak görmek artık yeterli değil.”
Sosyal mühendislik neden özel bir risk kategorisi?
Siber güvenlik literatüründe sosyal mühendislik, teknik sistemleri değil insan faktörünü hedef alan saldırıları tanımlamak için kullanılıyor. Yapay zekanın bu alana girmesiyle birlikte saldırılar daha ikna edici ve ölçeklenebilir hale geldi. Çiftçi, özellikle ödeme yetkisine sahip çalışanlar, finans departmanları ve üst düzey yöneticilerin bu tür saldırıların öncelikli hedefi haline geldiğini vurguladı. Finansal suçlar sigortası ve dolandırıcılık teminatlarının, mevcut siber poliçeyle birlikte ayrıca incelenmesi gerektiğini belirtti.
Sigorta kapsamı belirlenirken nelere dikkat edilmeli?
Çiftçi’ye göre yönetici taklidi veya ses klonlama kaynaklı bir saldırıda sigorta kapsamının belirlenmesinde şu unsurlar belirleyici: olayın gerçekleşme biçimi, finansal kaybı tetikleyen nedenler, poliçedeki sosyal mühendislik tanımları, alt limitler ve muafiyet hükümleri. Şirketlerin sigorta programlarını bu gerçek risk senaryolarına göre kurgulaması; ödeme yetkilerini, tedarikçi IBAN değişikliklerinin doğrulanma yöntemlerini ve yüksek tutarlı işlemlerdeki onay süreçlerini poliçe hazırlık aşamasında masaya yatırması gerekiyor.
Ödeme talimatlarında doğrulama nasıl yapılmalı?
IBS Sigorta CEO’su, şirketlere somut operasyonel önerilerde de bulundu. Yapay zekayla oluşturulan ses ve görüntülerin tek başına kimlik doğrulama yöntemi olarak kabul edilmemesi gerektiğini belirten Çiftçi, özellikle para transferleri, IBAN değişiklikleri ve olağandışı ödeme taleplerinde ikinci bir iletişim kanalından doğrulama yapılmasını önerdi. Bunun yanı sıra çift aşamalı onay mekanizmaları, yetki limitleri ve düzenli çalışan farkındalık eğitimlerini de etkili koruma katmanları olarak sıraladı.
Uygulamada dikkat edilmesi gereken başlıca adımlar şöyle özetlendi: QR kodlarda kaynak doğrulaması, IBAN değişikliklerinin yalnızca kayıtlı iletişim kanallarından teyit edilmesi ve kritik finansal işlemlerde mutlaka insan denetiminin korunması.
Sigorta sektörü yapay zeka risklerine nasıl uyum sağlıyor?
Çiftçi, önümüzdeki dönemde sigorta ürünlerinin bu yeni risk ortamına ayak uyduracağını öngörüyor: “Yapay zeka destekli dolandırıcılık senaryolarının poliçe kapsamlarında daha açık tanımlanacağını, sosyal mühendislik risklerinin daha ayrıntılı değerlendirileceğini ve siber risklerle finansal suç riskleri arasındaki ilişkinin daha fazla öne çıkacağını düşünüyoruz.” Yeni ürünleri beklemenin ötesinde, şirketlerin bugünkü poliçelerindeki boşlukları şimdiden tespit etmesinin kritik önem taşıdığını da vurguladı.