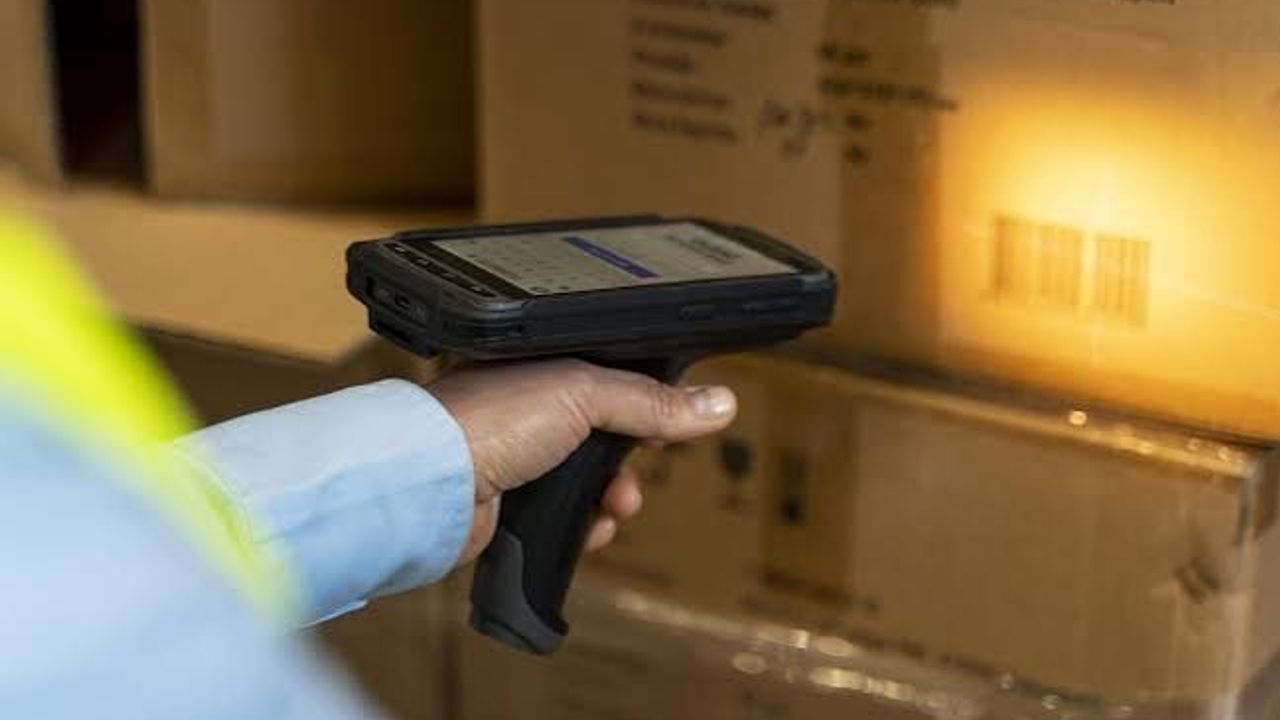
Kaspersky araştırmacıları, depolarda ve perakende sektöründe yaygın olarak kullanılan bir barkod okuyucu modelinde kritik bir güvenlik açığı tespit etti. Açık, saldırganlara barkod okuyucuyu bir başlangıç noktası olarak kullanarak tüm depo ağını ele geçirme imkânı tanıyabiliyor. Bulgular, Endonezya’nın Bali Adası’nda düzenlenen Security Analyst Summit 2026'da kamuoyuyla paylaşıldı.
Barkod okuyucuda ne tür bir güvenlik açığı tespit edildi?
Kaspersky Security Services araştırmacıları, el tipi kablosuz barkod okuyucuların baz istasyonuyla haberleştiği klasik kurulumda temel bir tasarım eksikliğini ortaya çıkardı: Baz istasyonu ile barkod okuyucular arasında herhangi bir kimlik doğrulama mekanizması bulunmuyor. Bu durum, kapsama alanındaki herhangi bir saldırganın sisteme sahte sinyal göndermesinin önünde teknik bir engel bırakmıyor. Açık, tek bir üreticinin modeliyle sınırlı kalmayıp birden fazla üreticinin cihazlarında da gözlemlendi.
Saldırı tam olarak nasıl gerçekleşiyor?
Araştırmacıların ortaya koyduğu saldırı senaryosu birkaç adımdan oluşuyor. Bir çalışan baz istasyonuna bağlı barkod okuyucusuyla günlük işini sürdürürken saldırgan, Bluetooth trafiğini pasif olarak dinleyerek baz istasyonunun Bluetooth adresini öğreniyor. Ardından bu adres üzerinden baz istasyonuna bağlanarak kötü amaçlı veri paketi gönderiyor. Baz istasyonu bu paketleri, bağlı bilgisayara klavye tuş vuruşu olarak iletiyor; bilgisayar ise söz konusu girişleri meşru bir kullanıcıdan geliyormuş gibi işliyor. Sonuç olarak saldırgan, herhangi bir kullanıcı müdahalesine ihtiyaç duymadan uzaktan kod çalıştırma yetkisi elde edebiliyor.
Bu açık neden bu kadar tehlikeli?
Barkod okuyucunun güvenlik açığı tek başına ele alındığında sınırlı görünse de asıl tehlike bu cihazın bağlı olduğu sistemin konumundan kaynaklanıyor. Depo ortamında baz istasyonuna bağlı bilgisayarlar, operasyonel teknoloji (OT) ağının güvenilir bir parçası olarak çalışıyor ve stok yönetimi, sipariş takibi ile lojistik sistemleri gibi kritik uygulamalarla doğrudan iletişim kuruyor. Dolayısıyla saldırgan bu bilgisayar üzerinden tüm operasyonel altyapıya erişim imkânı bulabiliyor. Klasik bir siber saldırıda hedef alınan kurumsal ağdan farklı olarak bu yöntem, OT ortamına görece daha kolay erişilebilen bir fiziksel katmandan giriş yapıyor.
Hangi sektörler bu tehdide karşı savunmasız?
Kaspersky, söz konusu saldırı vektörünün yalnızca depo sektörüyle sınırlı olmadığını vurguluyor. Kablosuz barkod okuyucuların yoğun biçimde kullanıldığı perakende mağazaları, üretim tesisleri, lojistik merkezleri ve hastane gibi sağlık tesisleri de benzer risklerle karşı karşıya. Kaspersky Endüstriyel Güvenlik Hizmetleri Başkanı Sergey Sidorov, “Uçtan uca kurulan bu kesintisiz bağlantı, tek bir barkod okuyucu dahil olmak üzere her seviyedeki teknolojinin tüm ekosistemi felce uğratabilecek bir sızma noktasına dönüşebileceği anlamına geliyor” dedi.
Küresel e-ticaret büyümesi riski nasıl artırıyor?
Küresel e-ticaret satışları 2019'dan bu yana yaklaşık iki katına çıkarak 6 trilyon doların üzerinde bir hacme ulaştı. Bu büyüme, depoların operasyonel yükünü ve dijital altyapıya olan bağımlılığını doğrudan artırıyor. Modern depolar artık yalnızca ürünlerin saklandığı alanlar değil; birden fazla teknoloji ve cihazın birbirine entegre olduğu karmaşık ekosistemler. Operasyonların kısa süreli bile olsa kesintiye uğraması ya da teslimatların gecikmesi ciddi mali ve itibar kayıplarına yol açabiliyor. Bu bağlamda Kaspersky araştırmacılarının tespit ettiği güvenlik açığı, salt teknik bir sorunun ötesinde tedarik zinciri sürekliliğini doğrudan tehdit eden stratejik bir risk olarak değerlendiriliyor.
Kaspersky bu açığı nasıl keşfetti?
Kaspersky Security Services ekibi, depo altyapısındaki olası riskleri sistematik biçimde incelemeye yönelik bir araştırma yürüttü. Ekip, depo ortamında kullanılan farklı cihaz kategorilerini ele alarak gerçekçi saldırı senaryoları oluşturdu ve her birini teknik olarak test etti. Barkod okuyuculardaki kimlik doğrulama eksikliği bu süreçte gün yüzüne çıktı. Bulgular, üretici firma ile koordineli biçimde kamuoyuyla paylaşıldı; araştırmanın tam sonuçları Security Analyst Summit 2026'da sunuldu.
Şirketler bu tehdide karşı nasıl önlem alabilir?
Kaspersky, endüstriyel kontrol sistemleri ve OT ortamlarındaki zayıflıkları tespit etmeye yönelik ICS Security Assessment hizmeti sunuyor. Bu değerlendirme, sistemleri yerinde inceleyerek operasyonları aksatmadan gözden kaçan riskleri belirliyor ve uygulanabilir iyileştirme önerileri ortaya koyuyor. Kaspersky Industrial Cyber Security (KICS) platformu ise lojistik şirketleri de dahil olmak üzere endüstriyel kuruluşların altyapı genelindeki görünürlüğünü artırmayı ve siber güvenliği operasyonları sekteye uğratmadan güçlendirmeyi hedefliyor.
Sidorov konuya ilişkin şu değerlendirmede bulundu: “Depo sektörü ve genel perakende endüstrisi, siber güvenliği operasyonlarının her katmanında birinci öncelik olarak ele almalıdır.”